
Data in Amsterdam of Frankfurt, encryptiesleutels in handen van de klant en Europese medewerkers die toezicht houden op toegang tot systemen. Wie de marketing van de grote Amerikaanse cloudleveranciers volgt, kan gemakkelijk de indruk krijgen dat daarmee digitale soevereiniteit zo ongeveer wel geregeld is. Volgens Fabrice Mous, Manager Strategic Initiatives bij Nextcloud, is dat echter precies waar organisaties voor moeten oppassen. Tijdens de Nextcloud Community Conference 2026 in Berlijn sprak hij van “soevereiniteitswashing”: diensten zo presenteren dat ze Europees en soeverein lijken, terwijl de fundamentele juridische en operationele afhankelijkheid van een niet-Europese leverancier gewoon blijft bestaan.
Die discussie gaat inmiddels bovendien verder dan enkel en alleen privacy. Met NIS2 en in Nederland sinds 15 augustus 2026 de daarop gebaseerde Cyberbeveiligingswet worden organisaties nadrukkelijker verantwoordelijk voor de risico’s die ontstaan door hun IT-infrastructuur én hun leveranciers. De Nederlandse wet geldt voor duizenden essentiële en belangrijke organisaties in achttien sectoren, waaronder energie, gezondheidszorg, vervoer, overheid, drinkwater en digitale infrastructuur. Dat maakt de vraag wie de cloudomgeving levert ineens ook een vraag over bedrijfscontinuïteit.
Waar staat de data en wie heeft de zeggenschap?
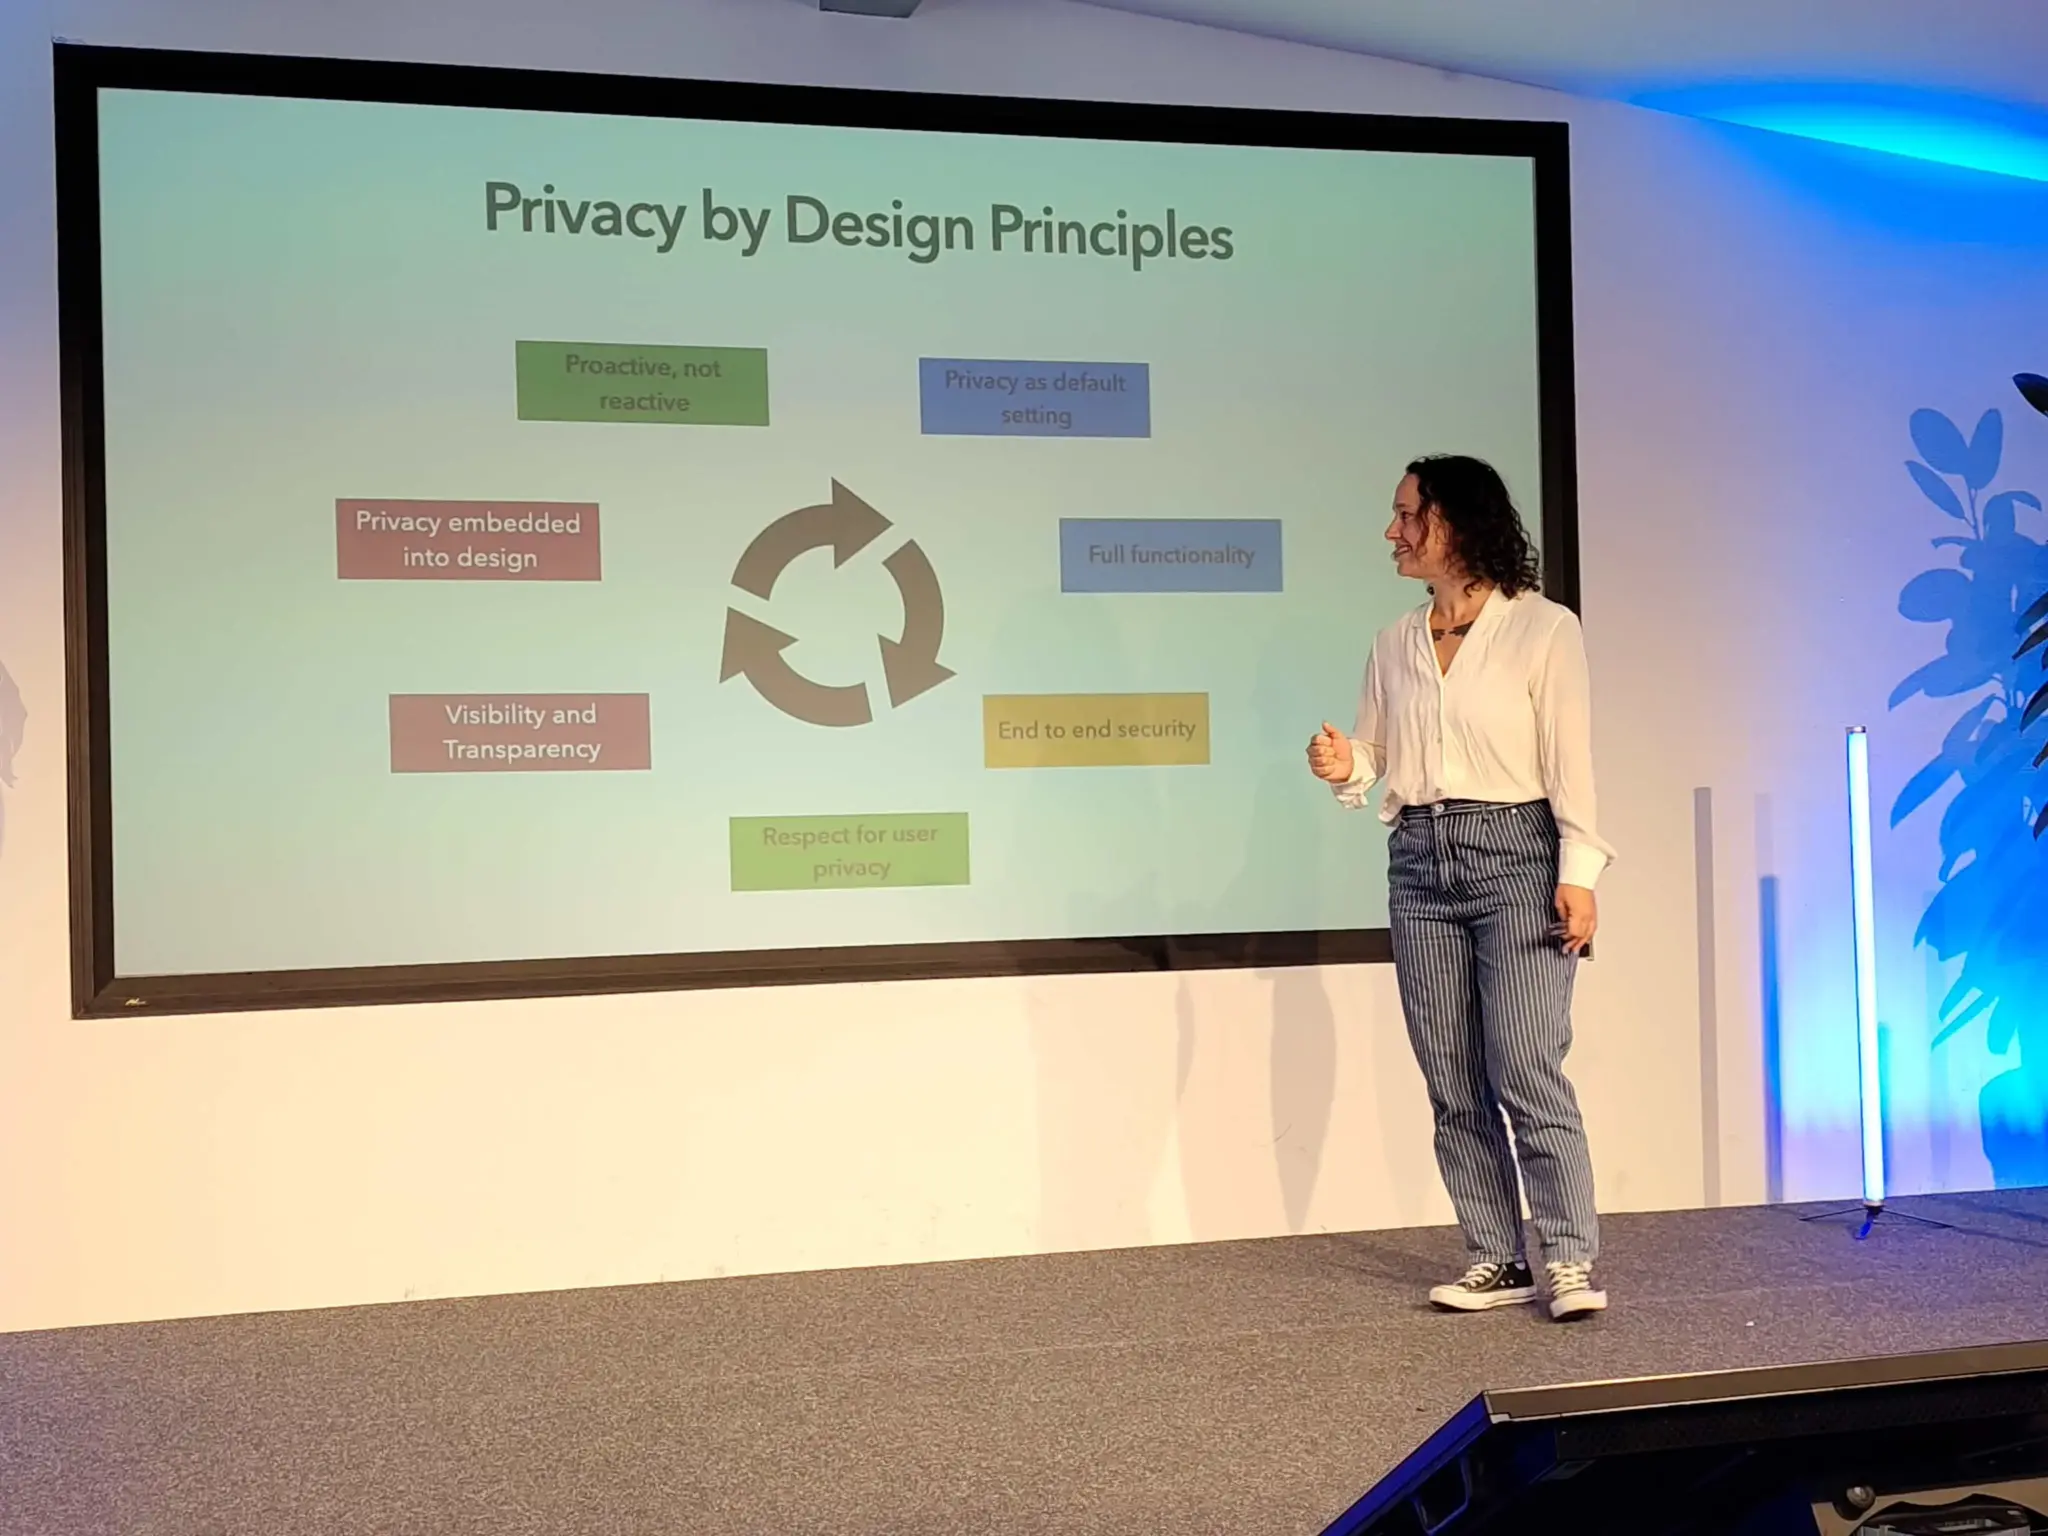
Mous sprak over dit onderwerp tijdens de jaarlijkse bijeenkomst van de internationale community die gezamenlijk Nextcloud als open source-platform ontwikkelt. Zo’n vijfhonderd mensen waren voor het event naar Berlijn gekomen. Thema’s die tijdens het event werden besproken, gingen onder andere over een fenomeen als Privacy by Design. Deze aanpak helpt ontwikkelaars en productmanagers om de bescherming van persoonsgegevens en andere gevoelige informatie als een van de belangrijke uitgangspunten vanaf het allereerste moment in het ontwerp en de bouw van een applicatie te integreren. Nu is de situatie vaak nog zo dat privacybescherming achteraf “nog eventjes” wordt toegevoegd “omdat het nu eenmaal moet”.
Bij soevereiniteit gaat volgens Mous veel aandacht uit naar datalocatie. Staat informatie in Nederland of ten minste binnen de Europese Unie? Ja, dat is relevant, zegt hij, maar het is slechts een deel van het verhaal. Minstens zo belangrijk is onder welke jurisdictie de leverancier valt. “Amerikaanse technologiebedrijven blijven Amerikaanse ondernemingen, ook wanneer zij diensten aanbieden vanuit Europese datacenters. Amerikaanse wetgeving kan hen onder bepaalde omstandigheden verplichten gegevens beschikbaar te stellen waarover zij beschikken of waarover zij controle hebben. Dat de gegevens fysiek in Europa zijn opgeslagen, neemt dat vraagstuk niet automatisch weg.”
“Minstens zo belangrijk is onder welke jurisdictie de leverancier valt”
Tegelijkertijd moeten dergelijke bedrijven zich bij activiteiten in Europa houden aan Europese regelgeving. Het probleem is dus niet eenvoudigweg dat “Amerikaanse wetgeving altijd boven Europese wetgeving gaat”. Het probleem is dat een leverancier met verschillende rechtsstelsels en mogelijk conflicterende verplichtingen te maken kan krijgen. Volgens Mous verdwijnt precies die afhankelijkheid uit beeld wanneer de discussie wordt teruggebracht tot een vinkje bij “dataopslag in Europa”. Een datacenter in Nederland verandert immers niets aan het eigendom en de juridische positie van het bedrijf dat de dienst levert. “Noem het wat het is: een Amerikaanse clouddienst met een Europees adres. Dat is geen soevereine cloud.”
Maar wij beheren toch zelf de encryptiesleutels?
Een ander veelgehoord argument is encryptie. Wanneer een organisatie zelf de encryptiesleutels beheert, kan een cloudleverancier versleutelde bestanden inderdaad niet zomaar lezen. Dat is een belangrijke beveiligingsmaatregel.
Mous: “Maar ook dit maakt een omgeving niet automatisch soeverein. Cloudapplicaties moeten gegevens verwerken en tijdens die verwerking zijn die gegevens vrijwel nooit versleuteld. Een applicatie moet data kunnen lezen om ermee te werken. Dus ook als jij de sleutels van je opgeslagen bestanden beheert, is de vraag: wie beheert de omgeving waarin die data wordt verwerkt? Daarnaast bestaan er veel gegevens rondom die data en die bestanden: accountinformatie, loggegevens, beheerdata, contactgegevens en metadata. Niet iedere categorie informatie wordt op dezelfde manier versleuteld en voor sommige functies moet informatie tijdens verwerking toegankelijk zijn.”
De vraag moet daarom niet alleen zijn wie de sleutel van een document heeft, maar ook wie controle heeft over de gehele technische keten: software, identity management, updates, beheer, metadata, infrastructuur en uiteindelijk de dienstverlening zelf.
“Metadata vertellen meer dan vaak wordt gedacht”
“Dat laatste wordt nogal eens onderschat. Bij bijvoorbeeld videobellen klinkt regelmatig het argument: “Wat wij bespreken is helemaal niet geheim.” Maar de inhoud van een gesprek is zeker niet de enige interessante informatie. Alleen al gegevens over wie met wie communiceert, wanneer dat gebeurt, hoe vaak gesprekken plaatsvinden en welke organisaties daarbij betrokken zijn, kunnen een gedetailleerd beeld geven van projecten en samenwerkingsverbanden.”
Ook voor overheidsorganisaties speelt dit heel nadrukkelijk. “Alleen”, zo zegt Mous, “veel mensen binnen de overheid lijken zich dat nog onvoldoende te realiseren.”
Een gebeurtenis eerder dit jaar laat zien waarom dat relevant is. Microsoft en Meta verstrekten informatie aan een Amerikaanse congrescommissie die onderzoek deed naar Europese regulering van technologiebedrijven. Daarbij kwamen ook namen van Nederlandse ambtenaren en wetenschappers die betrokken waren bij de uitvoering en handhaving van Europese digitale wetgeving bij Amerikaanse onderzoekers terecht. Mous: “De namen zijn ook openbaar gemaakt in een rapport van het Huis van Afgevaardigden.”
Daarbij is wel een belangrijke nuancering nodig, vertelt Mous. Voor zover bekend ging het hierbij niet om klantdata die door de Amerikaanse overheid uit Nederlandse Microsoft 365-omgevingen waren opgevraagd. De namen stonden in interne documenten van Microsoft die het bedrijf op verzoek van een commissie van het Amerikaanse Huis van Afgevaardigden heeft verstrekt. Het ging onder meer om e‑mails, notulen en uitnodigingen waarin namen van Nederlandse ambtenaren en wetenschappers voorkwamen.
Maar juist dat maakt de kwestie interessant. Zelfs wanneer vertrouwelijke documenten zelf uitstekend zijn beveiligd, kunnen namen, contacten, vergaderingen en relaties tussen personen dus informatie opleveren die gevoelig kan zijn. “Je leverancier weet met wie je praat. En als Washington erom vraagt, moet hij dat doorvertellen.”
NIS2 voegt een nieuwe dimensie toe
Daar komt nu NIS2 bij. Artikel 21 van deze Europese richtlijn verplicht essentiële en belangrijke organisaties passende technische, operationele en organisatorische maatregelen te nemen om cyberrisico’s te beheersen. Het gaat dus om organisaties die deel uitmaken van de kritieke infrastructuur van een land. Daarbij worden expliciet bedrijfscontinuïteit, crisismanagement en beveiliging van de supply chain genoemd. Organisaties moeten bovendien rekening houden met kwetsbaarheden en beveiligingspraktijken van hun directe leveranciers en dienstverleners.
“Dat is dus belangrijk voor de cloudkeuze”, vertelde Mous in Berlijn. “Een organisatie die voor essentiële processen zwaar afhankelijk is van één Amerikaanse hyperscaler, kan daarom niet volstaan met de constatering dat de dienst technisch veilig is en de data in Europa staan. Zij moet ook beoordelen wat er gebeurt wanneer die leverancier door juridische, politieke of geopolitieke omstandigheden niet meer kan of mag leveren. Kan de organisatie dan blijven functioneren? Zijn data en applicaties overdraagbaar? Bestaat er een alternatief? Hoe snel kan worden gemigreerd? Of is men technisch zo afhankelijk geworden van specifieke clouddiensten dat overstappen in de praktijk maanden of jaren kost?”
NIS2 schrijft overigens niet voor dat organisaties in de kritieke infrastructuur geen Amerikaanse hyperscalers mogen gebruiken. “Maar”, zo vervolgt Mous, “de richtlijn schrijft wél een brede, op alle gevaren gebaseerde risicoanalyse voor, inclusief supply-chainrisico’s en continuïteit. Ook ligt de verantwoordelijkheid nadrukkelijk bij het bestuur: managementorganen moeten de genomen maatregelen goedkeuren en toezicht houden op de uitvoering.”
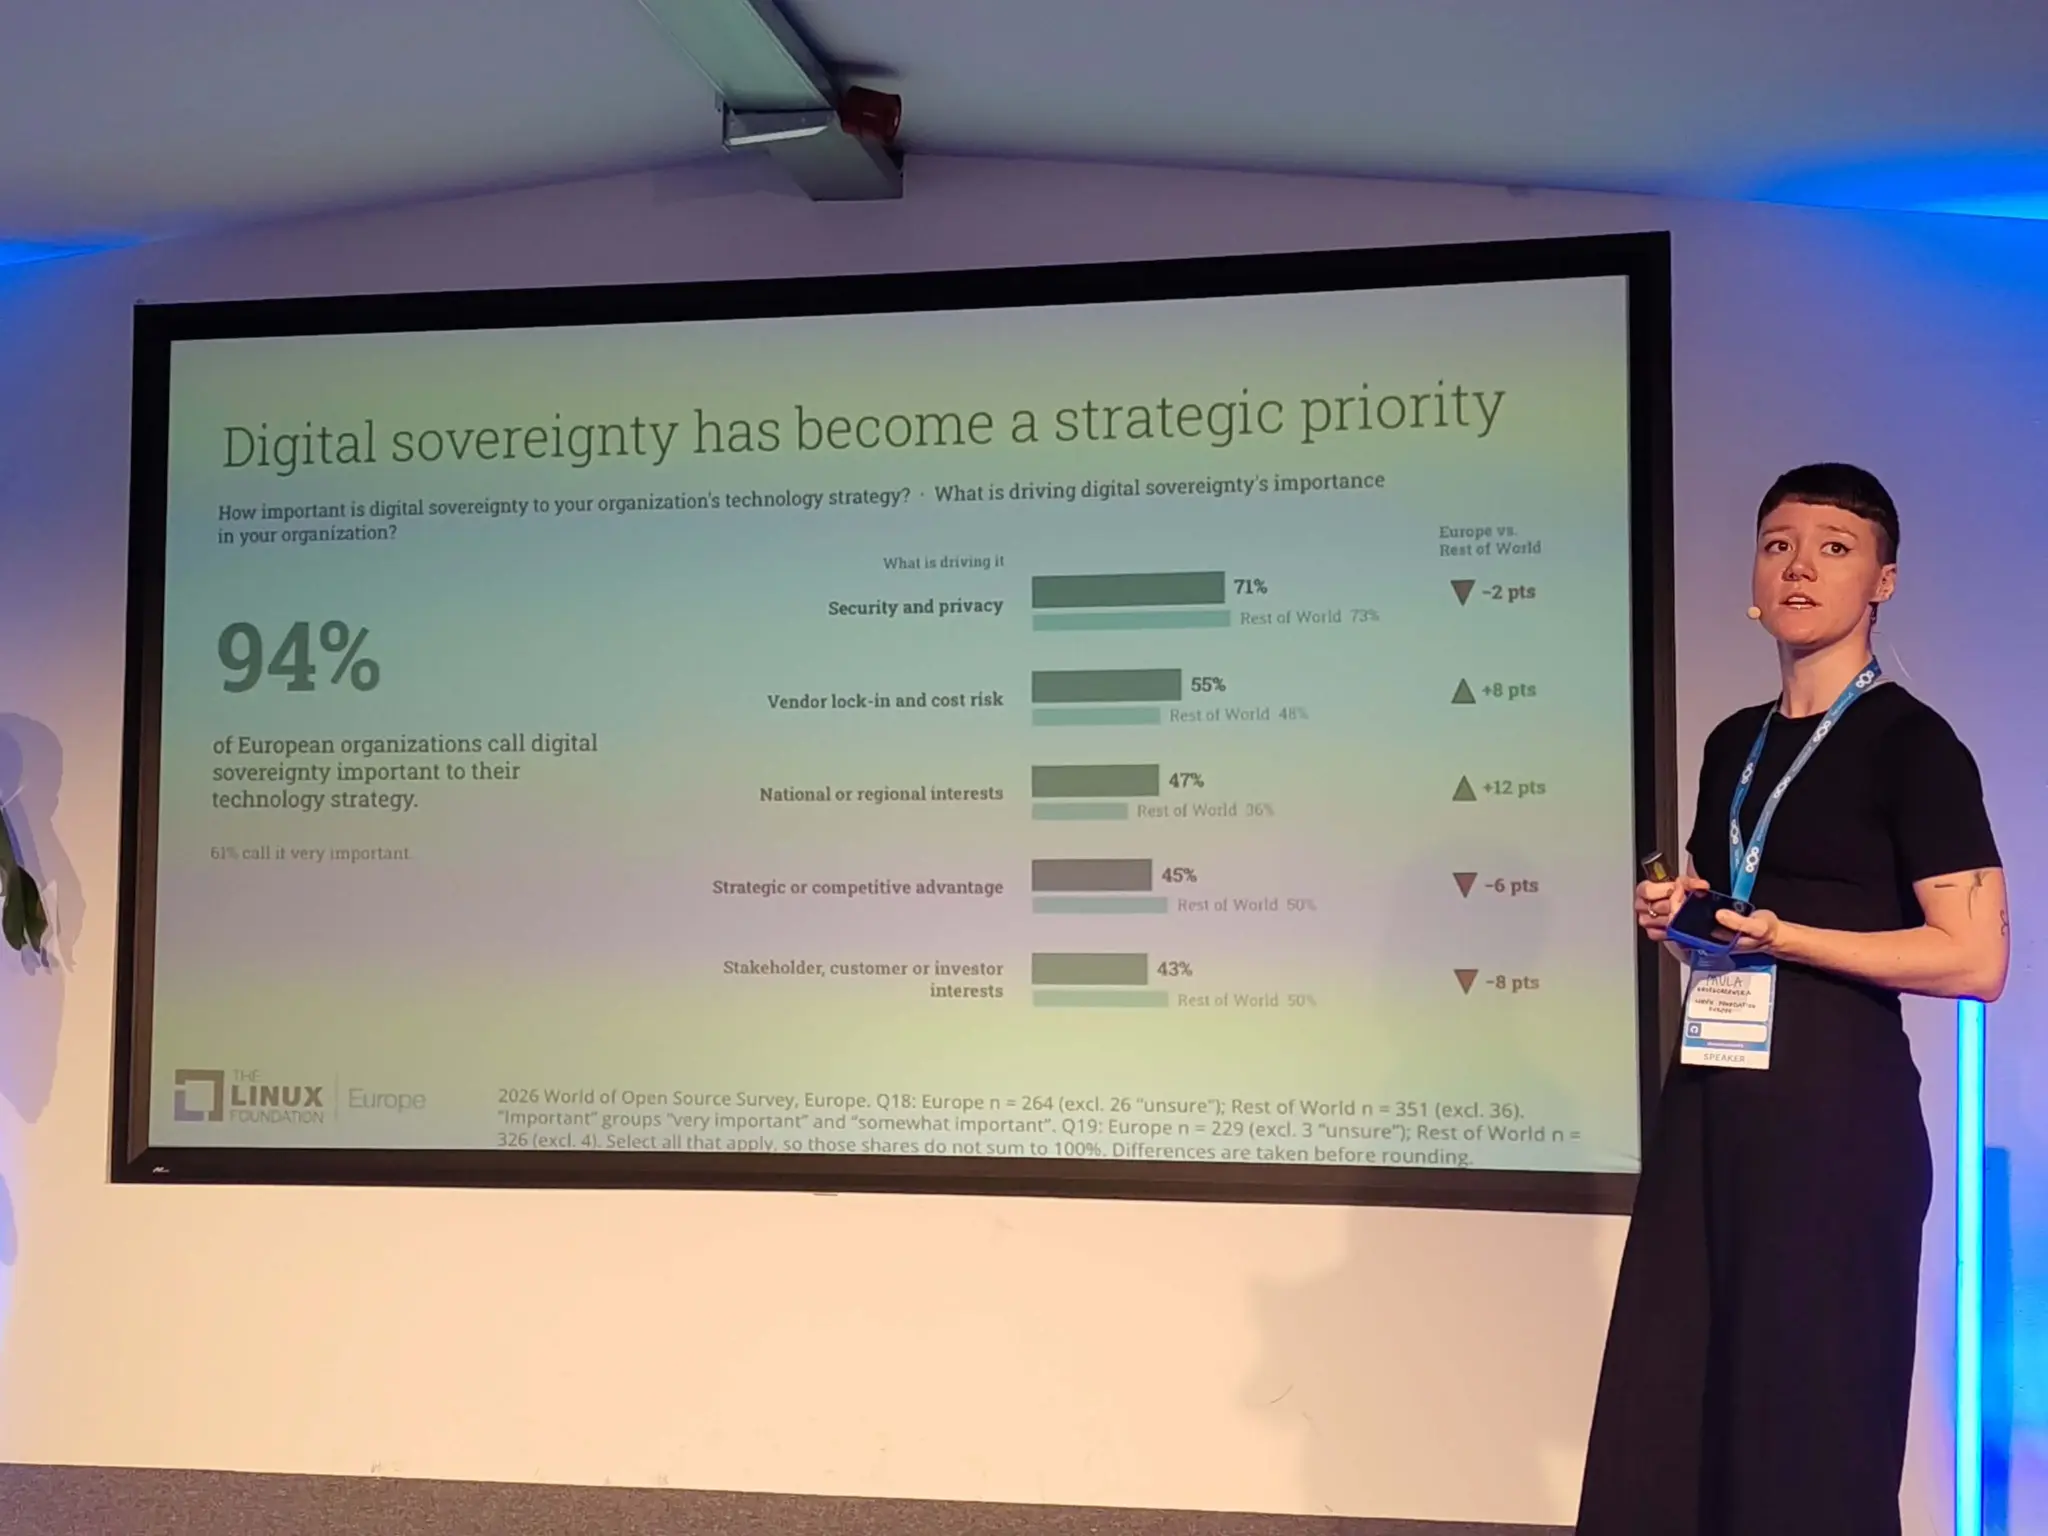
Juist tegen de huidige geopolitieke achtergrond hoort afhankelijkheid van niet-Europese hyperscalers daarom zichtbaar in zo’n risicoanalyse terug te komen, meent hij. “Soevereiniteit is geen isolement. Je mag best Amerikaanse diensten gebruiken, zolang je zonder kunt. Maar de meeste organisaties kunnen dat niet. Dan is het geen keuze meer, maar gijzeling.”
Soevereiniteit is uiteindelijk zeggenschap
Ook de Europese Commissie kijkt inmiddels veel breder naar cloudsoevereiniteit. In haar Cloud Sovereignty Framework worden niet alleen data en beveiliging beoordeeld, maar ook juridische aspecten, operationele zeggenschap, supply chains en technologische autonomie. Dat sluit nauw aan bij de boodschap van Mous. Een Europees datacenter, eigen encryptiesleutels en goede contractuele afspraken zijn waardevolle maatregelen. Maar ze beantwoorden slechts een deel van de vraag. “De rest van het antwoord zit in keuzevrijheid”, zegt Mous. “Open standaarden, zodat je data overal leesbaar blijft. Open source, zodat je kunt controleren wat software doet en niet vastzit aan één leverancier. En een exit-plan dat je daadwerkelijk hebt getest. Overstappen gaat niet van de ene op de andere dag, maar het moet wel kunnen.”
“Digitale soevereiniteit gaat uiteindelijk over zeggenschap: over data, technologie, leveranciers en de mogelijkheid zelfstandig te blijven functioneren wanneer omstandigheden veranderen. En onder NIS2 wordt dat laatste steeds minder een abstract politiek of principieel debat”, zegt Mous. “Voor veel organisaties wordt het een concrete vraag die bestuurders aantoonbaar moeten kunnen beantwoorden: hoe afhankelijk zijn wij van onze technologie- en cloudleveranciers, en kunnen onze essentiële processen doorgaan wanneer die afhankelijkheid plotseling tegen ons werkt?”

0 Reacties